École Hexagone Executive
02 ExcellerTitre RNCP · éligible au CPF

Executive Cyber-résilience & souveraineté

Titre RNCP42345 « Expert cybersécurité » (niveau 7) et certification ISO/IEC 27001 Lead Implementer (PECB)

Le programme des dirigeants qui veulent tenir une crise cyber, arbitrer un risque et parler au board.

Durée
377 h, du 5 mars 2027 au 30 avril 2028
Rythme
1 à 2 vendredis-samedis par mois (9h – 18h), plus 2 semaines intensives de 35 h
Rentrée
5 mars 2027
Prix
12 900 € TTC

Pour qui et prérequis

Public

Dirigeants, RSSI, DSI, responsables cybersécurité, directeurs des risques, de la sûreté ou juridiques, experts et managers IT qui veulent piloter la cybersécurité de leur organisation. Promotion de 25 personnes.

Prérequis

Diplôme de niveau 6 (Bac+3) dans le domaine du numérique, ou équivalent. Les profils issus d'un autre domaine (droit, risques, finance, sûreté…) sont étudiés au cas par cas, avec des tests techniques approfondis. Expérience professionnelle significative : 5 ans minimum recommandés. Admission sur dossier, test de positionnement et entretien. Candidatures avant le 31/01/2027.

Ce que vous obtenez

Titre RNCP42345 « Expert cybersécurité » (niveau 7), certificat de programme executive de l'École Hexagone, et certification ISO/IEC 27001 Lead Implementer avec examen PECB inclus.

Ce que vous saurez faire

  • Bâtir la stratégie et la politique de sécurité de votre organisation à partir d'une analyse de risques (ISO 27001, EBIOS RM)
  • Piloter la conformité NIS2, DORA, Cyber Resilience Act, AI Act et RGPD avec une démarche unique
  • Concevoir une architecture de sécurité et arbitrer les choix technologiques : identités, cloud de confiance, IA, post-quantique
  • Commander et exploiter un audit, superviser un SOC et suivre le niveau de sécurité dans la durée
  • Diriger une cellule de crise, de la première alerte à la reconstruction du système d'information
  • Rendre compte du risque cyber au comité de direction et au conseil d'administration

Programme détaillé — 377 h

Titre RNCP42345 « Expert cybersécurité » (niveau 7)

Fil rouge : chaque participant travaille toute l'année sur son organisation (ou sur une organisation fictive fournie par l'école, pour des raisons de confidentialité). Chaque jalon du fil rouge est une épreuve certifiante, et le rapport final rassemble ces jalons.

SEMAINE D'OUVERTURE — 35 h · mars 2027 · séminaire résidentiel

  • Jour 1 · Géopolitique & souveraineté : doctrines comparées, menaces hybrides, pré-positionnement, guerre informationnelle, dépendances technologiques et extraterritorialité
  • Jour 2 · Menace & renseignement : panorama de la cybermenace de l'ANSSI, économie du rançongiciel, vol d'identifiants, IA offensive et deepfakes, méthode de veille et de renseignement d'intérêt économique
  • Jours 3 et 4 · Fondamentaux techniques pour décideurs : réseaux, systèmes, identités, cloud, prise en main du cyber range
  • Jour 5 · Lancement du fil rouge : diagnostic de son organisation, choix du sujet de rapport, méthodologie

BLOC 1 · Élaborer une stratégie de sécurité — 70 h

M1 · Droit, conformité & responsabilité du dirigeant — 21 h

  • NIS2 et loi Résilience, référentiel ReCyF, responsabilité des organes de direction
  • DORA, Cyber Resilience Act, AI Act, RGPD, eIDAS 2, LPM et OIV
  • Droit pénal du numérique, contrats et clauses cyber, assurance des dirigeants (D&O)
  • Atelier : une matrice de conformité unique

M2 · Risques, SMSI & politique de sécurité — 49 h · examen PECB ISO/IEC 27001 Lead Implementer inclus

  • ISO 27001, 27002 et 27005 (versions 2022), méthode EBIOS Risk Manager, usages de l'IA dans l'analyse de risques
  • Appétence au risque et quantification financière du risque
  • Rédaction de la politique de sécurité (PSSI) selon le guide de l'ANSSI
  • Correspondances ISO 27001, ReCyF et DORA ; ouverture sur ISO 42001

Évaluation (juin 2027) : PSSI et analyse de risques de son organisation, livrable écrit et oral

BLOC 2 · Mettre en place les outils techniques — 84 h

M3 · Architecture de sécurité & choix technologiques — 28 h

  • Identités et Zero Trust, authentification forte résistante au phishing, comptes à privilèges
  • Cloud de confiance (SecNumCloud, EUCS), systèmes industriels (OT) et IoT
  • Catalogue de solutions : qualifications CSPN, EUCC et Critères communs
  • Cahier des charges fonctionnel, cartographie des flux

M4 · Cryptographie, PKI & transition post-quantique — 14 h

  • Chiffrement symétrique et asymétrique, PKI d'entreprise, cycle de vie des certificats
  • Hybridation recommandée par l'ANSSI, feuille de route européenne post-quantique, inventaire cryptographique

M5 · Développement sécurisé, IA & tests de sécurité — 21 h

  • Chaîne de développement sécurisée (DevSecOps), tests de sécurité automatisés, inventaire des composants logiciels (SBOM)
  • Sécurité de l'IA : injection de prompt, risques des agents IA, OWASP pour les LLM
  • Tests d'attaque avec et sans IA

M6 · Atelier de mise en œuvre & pilotage de projet — 21 h

  • Méthodes de projet (Agile, cycle en V), jalons et suivi d'équipe
  • Lab sur cyber range : déploiement d'une brique de sécurité

Évaluations : architecture cible et plan de déploiement de son organisation (octobre 2027) ; mise en œuvre pendant l'atelier, en binôme avec évaluation individuelle (novembre 2027)

BLOC 3 · Suivre le niveau de sécurité — 56 h

M7 · Audit & tests d'intrusion — 21 h

  • Référentiel PASSI, règles d'engagement, tests d'intrusion sur cyber range
  • Analyse des résultats, recommandations, homologation de sécurité

M8 · SOC, détection & IA — 21 h

  • Construire un SOC : SIEM, EDR et XDR, SOC interne ou externalisé
  • Qualification des alertes, analyse comportementale par IA, indicateurs

M9 · Vulnérabilités, maintien en sécurité & conduite du changement — 14 h

  • Suivi des vulnérabilités, obsolescence, risque fournisseurs
  • Veille technologique, signaux faibles, accompagnement des nouveaux usages

Évaluation (janvier 2028) : audit d'une organisation sur cyber range et plan d'amélioration continue

BLOC 4 · Organiser la réponse en cas de crise — 35 h

M10 · Plan de crise, continuité & reprise — 21 h

  • Plan de gestion de crise, plans de continuité et de reprise d'activité (PCA/PRA), ISO 22301
  • Cyber-assurance, coût d'un incident, dépendance aux tiers critiques
  • Sûreté des sites et menace interne

M11 · Investigation numérique & remédiation — 14 h

  • Méthodologie d'investigation, analyse de la mémoire, notions de rétro-ingénierie
  • Restauration, contre-mesures, retour d'expérience

Évaluation (février 2028) : plan de gestion de crise, PCA et PRA de son organisation

TRANSVERSE

M12 · Leadership, board & communication — 7 h

  • Reporting au conseil, rôle d'administrateur référent cyber, communication en français et en anglais

LEARNING EXPEDITION — 32 h · automne 2027

MASTERCLASSES EN LIGNE — 16 h

Format « grand témoin » : un dirigeant, un RSSI ou un expert partage son retour d'expérience en visio, puis échange avec la promotion. Actualité réglementaire et menace, accompagnement méthodologique pour le rapport.

SEMAINE DE CRISE — 35 h · mars 2028

Rôles tournants : chaque participant pilote, investigue et communique.

Évaluation : gestion de l'incident et remédiation, restitution devant un « conseil d'administration »

GRAND ORAL — 7 h · avril 2028

Rapport professionnel (40 à 60 pages) et soutenance devant le jury de certification

Calendrier

  1. Mars 2027

    Rentrée et semaine d'ouverture

  2. Printemps 2027

    Bloc 1 : droit, risques, SMSI certifiant

  3. Juillet - août

    Pause

  4. Automne 2027

    Bloc 2 et learning expedition

  5. Hiver 2027-2028

    Blocs 3 et 4

  6. Mars 2028

    Semaine de crise

  7. Avril 2028

    Grand oral

La semaine de crise

  1. Jour 1

    Rôles

  2. Jours 2 et 3

    Rançongiciel en temps réel, médias, régulateurs

  3. Jour 4

    Négociation et continuité

  4. Jour 5

    Restitution devant un « conseil d'administration »

La loi l'exige

NIS2 impose que les dirigeants des entités concernées « soient tenus de suivre une formation ». DORA prévoit que les membres de l'organe de direction maintiennent activement leurs connaissances sur les risques liés aux TIC.

Pédagogie et fil rouge

1 à 2 vendredis-samedis par mois à Versailles (9h – 18h), hors vacances scolaires, juillet-août et jours fériés, plus 2 semaines intensives de 35 h : une à l'ouverture, une en fin de parcours (simulation de gestion de crise). S'y ajoutent une learning expedition et des masterclasses en ligne au format « grand témoin ». Fil rouge : chaque participant travaille toute l'année sur son organisation, et chaque jalon est une épreuve certifiante. Promotion de 25 pairs.

  • 12 900 € TTC

Évaluation et certification

6 mises en situation professionnelles intégrées au fil rouge, un rapport professionnel et une soutenance devant jury, ainsi que l'examen PECB ISO/IEC 27001 Lead Implementer inclus.

Débouchés

  • RSSI de groupe
  • Directeur cybersécurité
  • DSI
  • Directeur des risques
  • Administrateur référent cyber

Financement

Salarié

Vous êtes salarié

Le CPF couvre tout ou partie des formations certifiantes éligibles. Cumulable avec un abondement employeur.

Dispositifs mobilisables

  • CPF
  • Plan de développement des compétences
  • Projet de transition professionnelle

Les titres RNCP de l'École Hexagone sont éligibles au CPF sans plafond, avec une participation forfaitaire de 150 €, sauf abondement de l'employeur.

Admission

  1. 01 · Échange avec un de nos conseillers

  2. 02 · Dépôt de votre dossier de candidature

  3. 03 · Test de positionnement et échange avec le responsable du programme, expert en cybersécurité

  4. 04 · Réponse sous 24 à 48 h

Candidatures avant le 31 janvier 2027 · 25 places

S'inscrire

Nos lieux

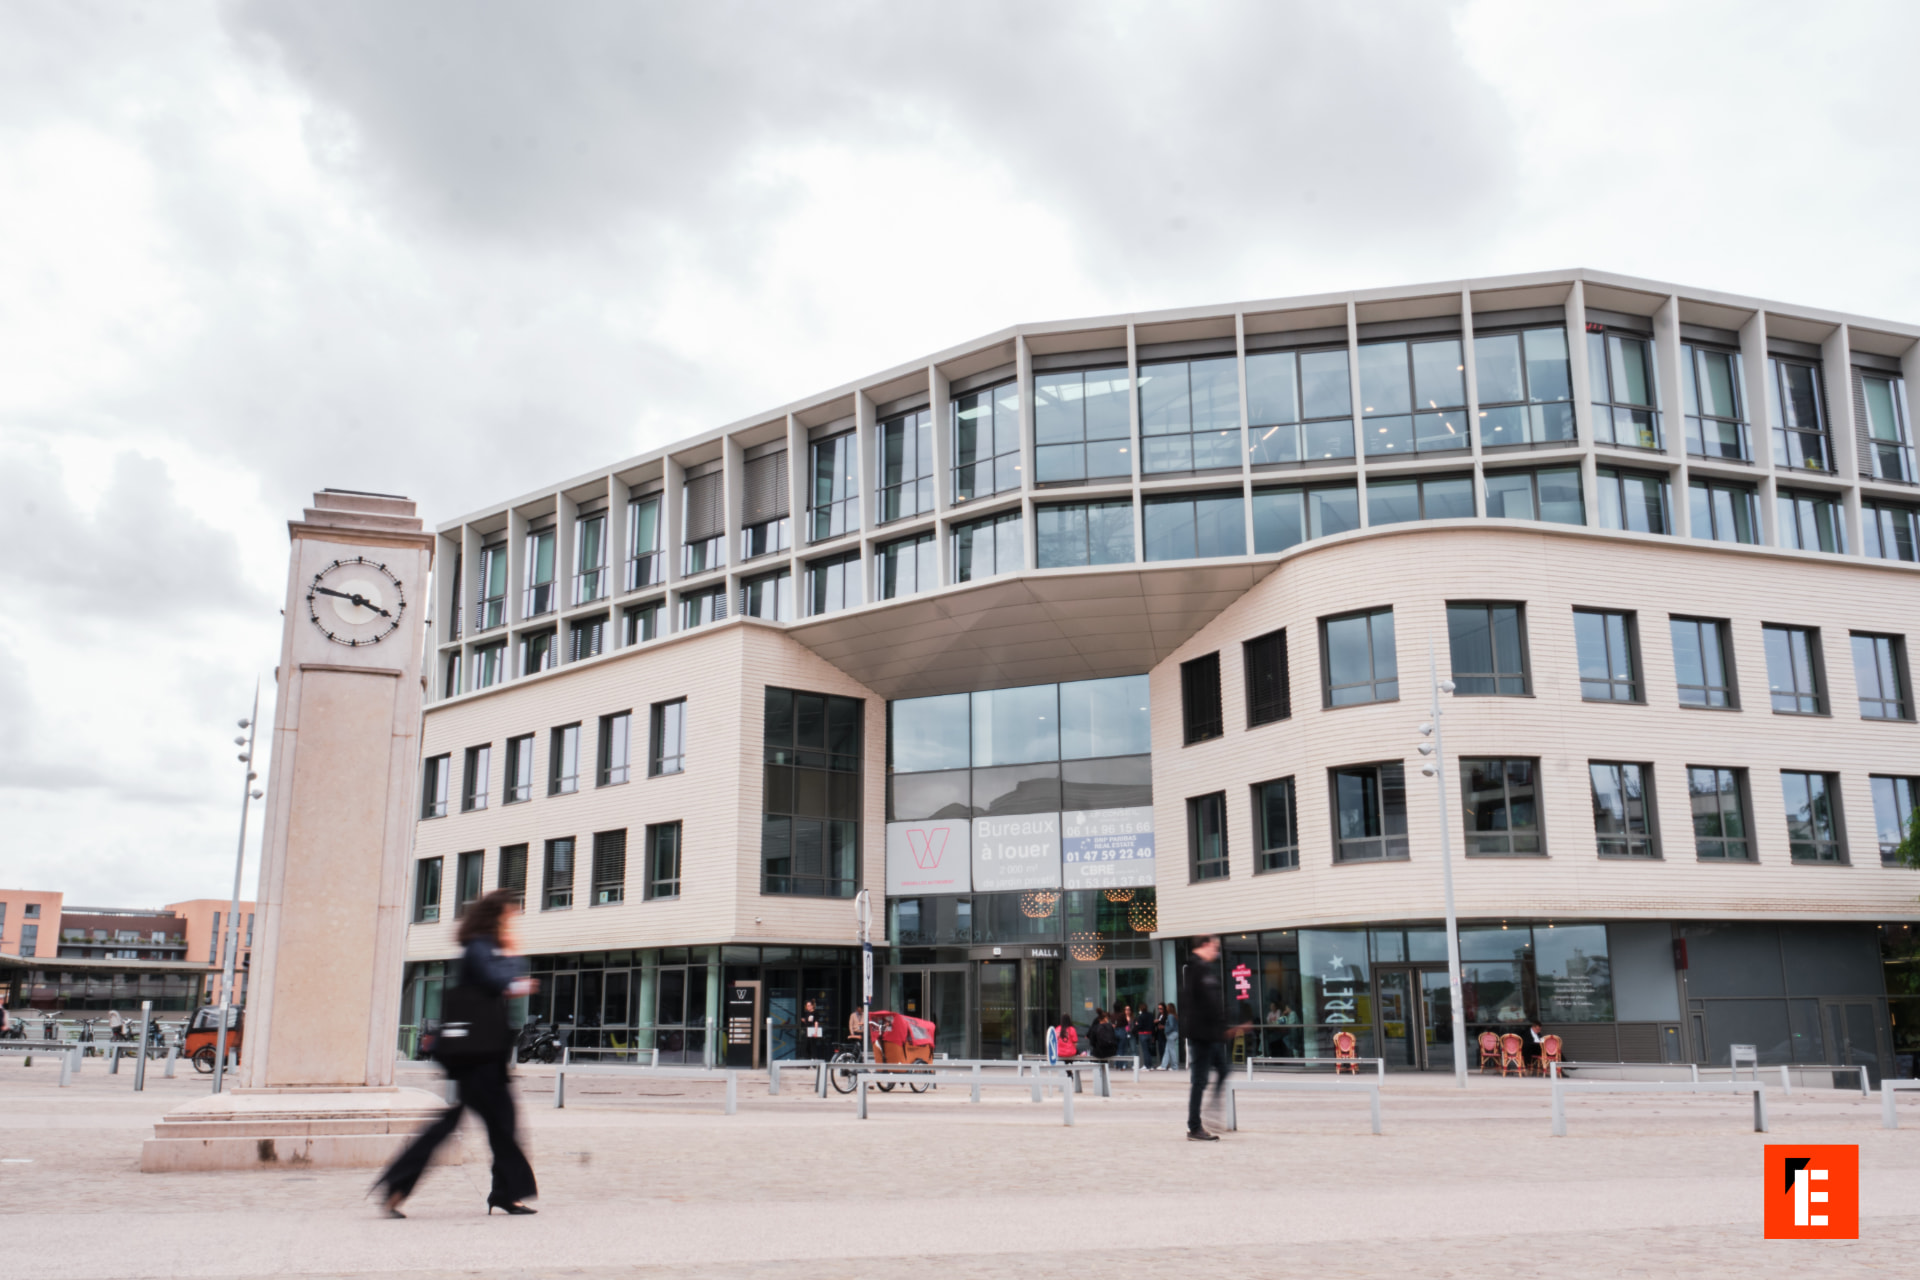
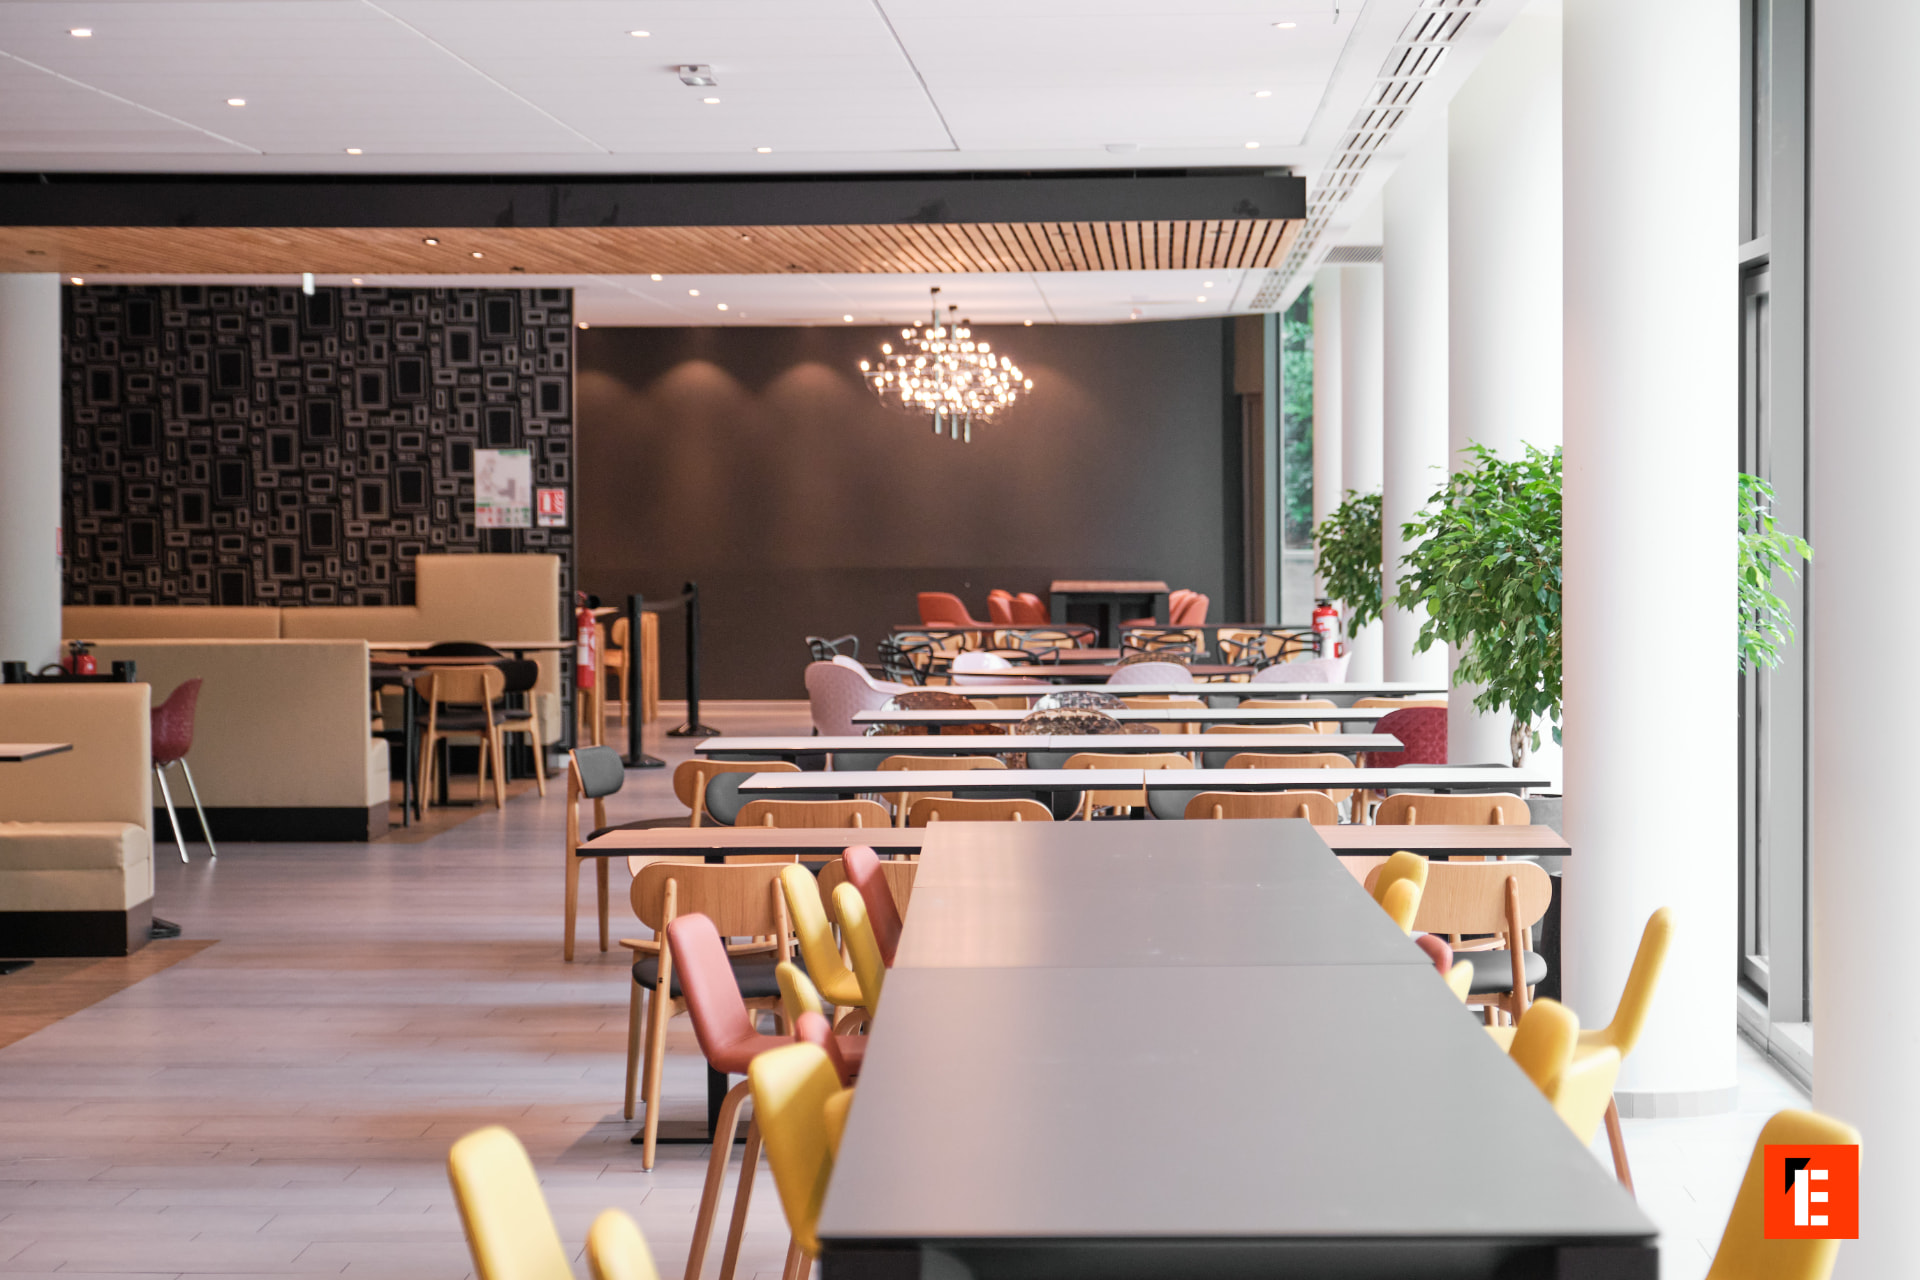
Le lieu de formation

Locaux de formation à Versailles, photo 1Locaux de formation à Versailles, photo 2Locaux de formation à Versailles, photo 3

Versailles

École Hexagone, 12 parvis du Colonel Arnaud Beltrame, 78000 Versailles

Voir l'itinéraire

Gare de Versailles Chantiers

  • Accès direct RER ou métro
  • Déjeuner sur place
  • Locaux accessibles PMR

Questions sur cette formation

Oui : 1 à 2 vendredis-samedis par mois (9h – 18h), hors vacances scolaires, juillet-août et jours fériés, plus 2 semaines intensives de 35 h, une à l'ouverture et une en fin de parcours pour la simulation de gestion de crise.

Oui, l'examen ISO/IEC 27001 Lead Implementer est inclus dans le prix.

Inscription

S'inscrire à la session du 5 mars 2027

Laissez vos coordonnées : un conseiller vous recontacte pour confirmer votre inscription et son financement.